QuestionQ61
Secure identity and accessYou have an Azure subscription containing a resource group named RG1. RG1 contains a virtual machine named VM1 that uses Azure Active Directory (Azure AD) authentication.
Two custom Azure roles, Role1 and Role2, are scoped to RG1. Their permissions are shown here:
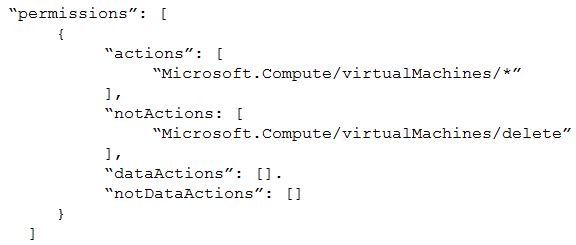
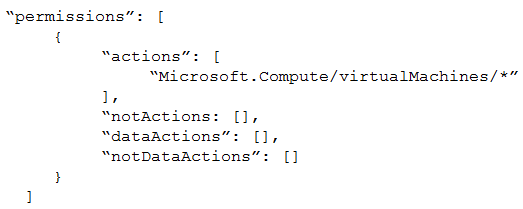
The roles are assigned to users as shown here:
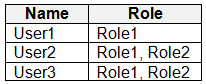
For each statement, select Yes if it is true; otherwise, select No.
Yes or No
| Statements | Yes | No |
|---|---|---|
| User1 can delete VM1. | ||
| User2 can delete VM1. | ||
| User3 can sign in to VM1 by using Azure AD credentials. |
Community Discussion